- Как выиграть тендер: что реально зависит от участника
Гарантий в тендере нет, и любой, кто обещает «секрет победы», обещает чужое: цену закупки, требования и количество конкурентов определяете не вы. Зато есть пять вещей, которые решаются до подачи заявки и в ваших руках: какую закупку брать, как читать способ и критерии, какую цену считать нижней, как собрать заявку и что вынести из прошлых протоколов. Разбираю их по 44-ФЗ в редакции на ноябрь 2026 года. Я разработчик, сам в закупках не участвую и изучаю их по документам, поэтому ссылаюсь на статьи закона, а не на личные победы.
Что в тендере решает участник, а что нет
Не зависят от вас начальная цена (НМЦК), описание объекта закупки, способ определения поставщика, критерии оценки, число конкурентов и решение комиссии. Заказчик выбирает всё это сам, в рамках закона.
А вот что зависит. Вы выбираете, участвовать или нет. Вы считаете свою цену и решаете, где остановиться. Вы собираете заявку и отвечаете за то, чтобы в ней ничего не потерялось. И вы решаете, чему научиться после проигрыша.
Закон на этот счёт скучен. Победителем аукциона признаётся участник, чья заявка соответствует требованиям извещения и кто предложил наименьшую цену (ч. 5 ст. 24 44-ФЗ). Значит, для аукциона победа складывается из двух шагов: не вылететь по документам и не уйти в убыток на цене.
Как участвовать в тендере: что нужно до первой заявки
Если вы ИП или небольшая компания и это первый раз, порядок такой.
- Регистрация в ЕИС. Плата за неё не допускается (ч. 2 ст. 24.2 44-ФЗ).
- Аккредитация на электронной площадке. Оператор делает её не позднее рабочего дня после регистрации (ч. 4 той же статьи).
- Электронная подпись. Контракт по итогам электронной процедуры подписывается усиленной электронной подписью (ч. 3 ст. 51).
- Деньги под обеспечение заявки. Подробнее об этом ниже: при НМЦК больше 1 млн рублей заказчик обязан его потребовать.
ИП в законе упомянут наравне с юридическими лицами: оператор ведёт реестр аккредитованных участников, где указывает и «физическое лицо, в том числе зарегистрированное в качестве индивидуального предпринимателя» (ч. 4.1 ст. 24.2). Отдельных запретов для ИП нет, но требования закупки читайте в извещении: там может быть опыт или лицензия.
Если страшно начинать с торгов, есть закупки до 600 тыс. рублей у единственного поставщика (п. 4 ч. 1 ст. 93, годовой лимит заказчика ограничен). Там нет аукциона, но и поставщика выбирает сам заказчик. Тема отдельная, отмечаю лишь, что порог входа бывает ниже.
Какую закупку выбирать, чтобы не проиграть до торгов
Заявку можно проиграть ещё до торгов, если участник не соответствует требованиям. Поэтому сначала вычёркивайте.
Откройте извещение и документацию и ответьте на несколько вопросов. Нужны ли лицензия или членство в СРО, которых у вас нет? Требуется ли опыт исполнения контрактов и на какую сумму? Не попадает ли товар под национальный режим по постановлению № 1875, то есть требуется ли подтверждать страну происхождения? Хватит ли времени: на электронный аукцион при НМЦК до 300 млн рублей извещение размещают не менее чем за семь дней до конца подачи заявок, на запрос котировок дают четыре рабочих дня (ч. 3 ст. 42).
Если что-то неясно, спросите у заказчика. Запрос о разъяснениях положений извещения направляется через электронную площадку, один участник вправе направить не больше трёх таких запросов, и отправить нужно не позднее чем за три дня до окончания подачи заявок (ч. 5 ст. 42). Тянуть до последнего дня нельзя: ответ может не успеть.
Здесь достаточно одного правила: вычёркивайте закупки по требованиям, а не по ощущению «похоже на наше».
Аукцион, конкурс или запрос котировок: как способ меняет игру
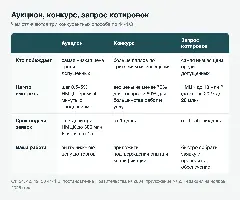
Способ выбираете не вы, но от него зависит, какой навык нужен. Конкурентных способов в 44-ФЗ три: конкурсы, аукционы и запрос котировок (ч. 2 ст. 24).
Электронный аукцион
Выигрывает самая низкая цена среди соответствующих заявок. Подача цен идёт по шагу от 0,5% до 5% НМЦК, время приёма предложений 4 минуты и продлевается на 4 минуты после каждого нового предложения, но не больше пяти часов (ч. 3 ст. 49). Опуститься ниже себестоимости ради победы легко, поэтому нижнюю цену нужно знать до начала торгов.
Конкурс
В конкурсе побеждает тот, кто предложил лучшие условия (ч. 4 ст. 24), а не просто самую низкую цену. Заказчик использует не менее двух критериев, и цена среди них обязательна (п. 5 Положения к постановлению № 2604). Минимальная значимость цены зависит от предмета закупки: для товаров 70%, для большинства работ и услуг и для строительства 60%, но для охраны, медицинских, образовательных и юридических услуг и для работ по сохранению объектов культурного наследия 40%, а для создания и обслуживания государственных информационных систем и официальных сайтов органов власти 30% (приложение № 2 к Положению).
Пример: закупают услугу, и цена в извещении весит 60%, а квалификация участника 40%. Конкурент может предложить цену выше вашей и всё равно выиграть, если докажет опыт, специалистов и оборудование. Баллы за квалификацию начисляет комиссия по документам, которые вы приложили. Не приложили подтверждение, значит, потеряли баллы, как бы хорошо вы ни работали на самом деле. Поэтому в конкурсе сначала читайте таблицу критериев.
Электронный запрос котировок
Побеждает самая низкая цена, как в аукционе, но процедура короче: четыре рабочих дня на подачу заявок. Применять запрос котировок заказчик вправе, если НМЦК не превышает 10 млн рублей (до 31 декабря 2027 года по действующей редакции закона это порог 20 млн), и ещё в ряде специальных случаев (ч. 10 ст. 24). Контракт заключается быстро: у победителя один рабочий день на подписание (ч. 6 ст. 50). Если денег на обеспечение исполнения немного, смотрите, требует ли его заказчик вообще: в запросе котировок он вправе его не устанавливать (ч. 2 ст. 96).
Расчёт цены: антидемпинг, обеспечение и нижняя граница
Всё держится на одной цифре: ниже какой суммы вы не опускаетесь. Считайте её заранее, в аукционе голова горячая.
Условный пример: цифры придуманы, это не реальная закупка и не совет по ценам.
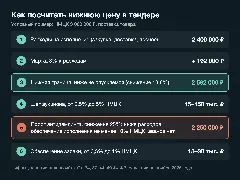
- НМЦК: 3 000 000 ₽ (поставка товара).
- Ваши расходы на исполнение: 2 400 000 ₽ (закупка, доставка, прочее; налоги и стоимость денег считайте с бухгалтером).
- Желаемая маржа: 8% к расходам, то есть 192 000 ₽.
Нижняя граница: 2 400 000 + 192 000 = 2 592 000 ₽. Это снижение на 13,6% от НМЦК. Шаг аукциона при этом от 15 000 до 150 000 ₽ (от 0,5% до 5% от 3 млн). Если конкурент опустился ниже 2 592 000, вы выходите из торгов, а не добиваете себя.
Почему не стоит приближаться к 25%
Граница антидемпинговых мер в 44-ФЗ: снижение на 25% и более от НМЦК (ст. 37). В нашем примере это 2 250 000 ₽, то есть ниже ваших расходов. Но и если расходы позволяют, добавляются условия:
- обеспечение исполнения контракта становится больше: в 1,5 раза от указанного в извещении, но не менее 10% НМЦК. Если заказчик указал 5% (150 000 ₽), вам придётся внести не менее 300 000 ₽;
- при НМЦК 15 млн рублей и ниже можно вместо этого подтвердить добросовестность: три исполненных за три года контракта без неустоек, цена одного из них не ниже 20% НМЦК (ч. 3 ст. 37);
- аванс по такому контракту не выплачивается (ч. 13 ст. 37).
Оплата же по закону идёт не позднее семи рабочих дней после подписания документа о приёмке (ч. 13.1 ст. 34). Значит, деньги в обороте вы замораживаете на срок поставки плюс приёмки.
Что заморозится ещё до торгов
Обеспечение заявки обязательно, если НМЦК больше 1 млн рублей, а размер при НМЦК до 20 млн составляет от 0,5% до 1% (ст. 44). Для нашего примера это 15 000–30 000 ₽. Проигравшим деньги возвращаются, а вот участнику, признанному уклонившимся от подписания контракта, нет.
Ошибки в заявке, из-за которых отклоняют
Комиссия отклоняет заявку только по основаниям из закона: их перечисляет ч. 12 ст. 48, на неё ссылается ч. 5 ст. 49 для аукциона. Основные группы такие.
- Нет документа или он не тот. Заказчик в извещении просит один набор, вы приложили другой.
- Вы не соответствуете требованию к участникам: нет нужной лицензии, опыта, допуска.
- В заявке недостоверная информация. Это отдельное основание для отклонения, и объяснять «я не хотел» бессмысленно.
- Не подтверждены требования национального режима, если заказчик их установил.
В протоколах 44-ФЗ номера заявок, а не названия участников, зато решение по каждой заявке идёт с обоснованием (п. 2 ч. 17 ст. 48): по нему видно, на чём спотыкаются другие.
Привычка, для которой не нужен юрист: сверить заявку с извещением построчно, хотя бы за сутки до конца подачи. Проверять нужно не «что я хочу показать», а «что заказчик просит».
Прошлые протоколы: что с ними делать
Прошедшие закупки полезны как данные. Протокол подведения итогов размещается в ЕИС (ч. 6 ст. 49), а цена заключённого контракта попадает в реестр контрактов (п. 6 ч. 2 ст. 103).
Из этого собирается простая таблица по заказчику и вашему коду ОКПД2 за последние пару лет:
- начальная цена и цена контракта, из чего считается реальное снижение;
- сколько заявок подано и сколько отклонено;
- как часто заказчик повторяет такую закупку и в какие месяцы.
Допустим, в двенадцати закупках заказчика контракты заключались со снижением 3–8%, а вы собираетесь снижать на 20%. Либо вы сильно эффективнее остальных, либо считаете что-то не так. А если отклонялась каждая вторая заявка, читайте причины отклонений.
Это оценка прошлого, а не прогноз: требования и конкуренты в следующий раз могут быть другими. Я бы использовал её как ориентир, стоит ли смотреть закупку.
Я в команде, которая делает сервис «Система Анализа Закупок», сами мы в тендерах не участвуем. В блоге сервиса есть пошаговый гид по тендеру для поставщика, где отдельно разобрано, как вести журнал проигранных заявок. Эту привычку стоит завести сразу: после каждой закупки записывайте цену победителя, свою цену и причину исхода.
Частые вопросы
Можно ли выиграть тендер ИП без опыта?
Закон не запрещает. Но если конкурс оценивает опыт, без документов вы потеряете баллы, а в других закупках опыт бывает условием допуска. Проще начинать с небольших закупок без такого требования.
Как участвовать в тендере без денег?
Совсем без денег не получится: при НМЦК больше 1 млн рублей нужно обеспечение заявки, а при победе обычно ещё и обеспечение исполнения. Для небольших закупок до 1 млн рублей заказчик вправе обеспечение заявки не требовать (ч. 1 ст. 44), а в запросе котировок вправе не требовать и обеспечение исполнения (ч. 2 ст. 96).
Что нужно, чтобы выиграть тендер?
Пройти допуск по документам и предложить лучшие условия: в аукционе это самая низкая цена, в конкурсе лучшая сумма баллов. Гарантий нет: цена, требования и конкуренты зависят не только от вас.
Сколько стоит участие в тендере новичку?
Регистрация в ЕИС бесплатна по закону. Остальное зависит от закупки: электронная подпись, обеспечение заявки (0,5–1% НМЦК при цене до 20 млн), обеспечение исполнения при победе. Точную сумму считайте по извещению.
- Видео чат с моделями 2026: гид новичка — от входа до привата
Если вы ни разу не заходили на вебкам-сайт, эта инструкция для вас. Я разобрал, как устроены BongaCams, Stripchat и Streamate, а заодно ещё несколько площадок: что видно без регистрации, на что уходят токены, чем бесплатная комната отличается от привата и в каком порядке проходить первые шаги.
- За три часа ИИ-агенты дошли до данных российской компании. Что установила Positive Technologies и что проверить у себя
Нейросети на службе у взломщиков — сюжет не первый год. Обычно речь о подсказках: модель сочиняет фишинговое письмо, разбирает найденную уязвимость, латает чужой код. Решение всё равно принимает человек за клавиатурой. 2 ноября Positive Technologies описала инцидент, который в эту картину не укладывается.
Разбор провёл PT ESC IR, департамент реагирования на инциденты. Речь об успешной атаке на одну российскую компанию, которую, по оценке специалистов, полностью провели ИИ-агенты. Агент в таком разборе — программа поверх языковой модели: шаг за шагом она решает сама, отдаёт команды и разбирает, что вернулось.
Самое важное в четырёх пунктах
- Что случилось. Точка входа — неверная настройка внешнего сервиса. За три часа атакующие прошли больше чем десять узлов на Linux и Windows, а из внутренних систем ушли конфиденциальные данные.
- Почему решили, что это ИИ. Скорость машины, десятки свежих скриптов с паузой в секунды, параллельный перебор вариантов и россыпь мелких промахов, которые тут же правились.
- Чего мы не знаем. Компанию, её отрасль, модель под агентами и то, был ли рядом человек. Полную автономность PT прямо не подтверждает.
- Почему это важно. Три часа — меньше, чем у многих компаний уходит на реакцию по первому оповещению. Атака в машинном темпе финиширует раньше, чем дежурный успеет её разглядеть.
В сеть попали через неверную настройку внешнего сервиса
Как сообщает PT ESC IR, первый доступ атакующие получили из-за неверной настройки внешнего сервиса. Такую оплошность, отдельно подчёркивают специалисты, вручную заметить непросто. Что это был за сервис и какой параметр оказался не тем, в компании не раскрывают.
Дальше события понеслись. Несколько серверов почти в один и тот же момент получили десятки свежих скриптов. Библиотеки и программные компоненты ставились, окружение подгонялось под себя, инструменты пробовали затащить на машины разными путями. То, что не срабатывало, переделывали по ходу, а не откладывали до следующего захода.
Итог: доступ больше чем к десяти узлам корпоративной сети, среди них серверы на Linux и Windows. Задача, судя по всему, одна: забрать конфиденциальные данные из внутренних систем. Между первым проникновением и утечкой — около трёх часов.
Денис Гойденко, руководитель PT ESC IR, в беседе с «Газете.Ru» напомнил: экспериментальные атаки с ИИ уже фиксировались, а злоумышленники давно берут его на отдельные этапы. Но в практике PT ESC IR подобное встретилось впервые: успешная атака затронула машины под Linux и Windows, и всё указывает на то, что её целиком провели ИИ-агенты, об этом говорят скорость и характер действий.
Машину выдают темп, ошибки и шум
Ярлыка «здесь работала нейросеть» в журналах не бывает. Вывод строят по почерку, а у агента он не такой, как у человека.
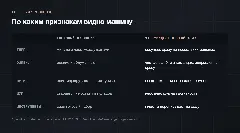
Темп. Прежде чем сделать шаг, человек размышляет, разбирает вывод прошлой команды и подбирает инструмент. У агента свежие скрипты и команды сыпались с промежутком в секунды, причём сразу на нескольких машинах. Расследователи и зацепились в первую очередь за небывалую скорость и плотность действий за короткое время.
Ошибки. Синтаксис команд и имена компонентов у атакующих сбоили регулярно, однако вслед за промахом почти мгновенно шла правленая команда либо иной подход. Опытный оператор до такого не доходит, а новичок не чинится с подобной прытью. Для языковой модели это норма: почти верную команду она выдаёт уверенно, получает отказ и сразу правит.
Перебор. Продвигаться по сети агент пытался сразу несколькими путями. Человек обычно выбирает одну дорогу и сворачивает с неё, лишь наткнувшись на стену.
Шум. Кто взламывает давно, тот держится тихо. Тут картина обратная: активности было непривычно много, ведь агенту важнее успеть к цели, чем замести следы. Отдельные шаги, если верить PT, с точки зрения человека вообще не имели смысла.
Инструменты на ходу. Группировку обычно опознают по собственному набору программ. В этом инциденте утилиты рождались и переделывались по ходу атаки, так что связать её с конкретной группой намного сложнее.
PT не подтверждает, что атака шла без человека
Разгонять новость сильнее, чем она того стоит, не надо. В заголовках СМИ пишут «ИИ впервые взломал компанию», а сама PT формулирует аккуратнее.
Участие ИИ-агентов остаётся выводом по совокупности следов, а не доказанным фактом. Что операцию провели одни агенты, без человека за пультом, окончательно подтвердить пока не удалось. Первой в мире автономной атакой ИИ этот случай PT тоже не называет, это первый такой пример в её собственной практике. Компания, отрасль и модель, на которой работали агенты, не названы.
Читать новость правильнее так: российские специалисты впервые столкнулись в реальном инциденте с атакой, которая по всем признакам шла в манере и темпе машины.
Похожие случаи уже были, но полной автономии пока мало
Годом раньше, в ноябре 2025-го, Anthropic описала кампанию кибершпионажа с участием своей модели Claude. По оценке компании, ИИ тогда закрыл 80–90 % работы: разведка, поиск уязвимостей, код для взлома, вывод данных. Люди подключались в отдельных точках и одобряли серьёзные решения.
В октябре 2026 года, как пишет SecurityLab, облачная компания Wiz рассказала про атаки, где агент сам находил входные точки, копил учётные данные, ходил между облачными сервисами и переписывал скрипты, спотыкаясь об ошибки. Команды появлялись через интервалы, слишком короткие для ручной работы.
Полностью автономная атака при этом остаётся задачей непростой. На сентябрьских испытаниях Standoff 365 и CyberED из 310 ИИ-агентов полную учебную цепочку прошли 33 — примерно каждый десятый. Прочие застревали, выбирали неудачные маршруты или ждали подсказки от оператора. Но в реальной сети успех не требует, чтобы получалось у всех: хватит одного агента, нашедшего одну ошибку.
Общий фон тоже растёт. По данным PT, в третьем квартале 2026 года у российских компаний стало на 65 % больше событий, где в трафике явно видны следы ИИ. Попытки эксплуатации уязвимостей заняли 5,6 % против 1,1 % кварталом ранее. Чаще прочего там встречаются SQL-инъекции, обход каталогов, внедрение команд операционной системы.
Быстрота агента, а не его ум
Дело вовсе не в превосходстве агента над человеком: здесь он, наоборот, промахивался чаще. Решающий фактор — темп.
Привычная схема обороны построена под человеческую неспешность. Мониторинг выдаёт тревогу, дежурный добирается до неё через полчаса, а то и утром, и ещё около часа тратит на осознание картины. Взломщику из плоти и крови, которому сеть нужно изучать днями, такого запаса хватает. Агенту, который за три часа успевает пройти путь к утечке, — нет: пока тревогу открыли, данные давно ушли.
Гойденко формулирует это так: когда атака развивается без постоянного участия человека, привычного уровня автоматизации уже мало. Защитникам требуются средства, которые с похожей скоростью заметят подозрительную активность, разберут происходящее и помогут атаку прервать. PT такие инструменты продаёт. Но сам вывод от этого вернее не становится.
Фото: U.S. Department of Energy / вычислительный центр Fermilab. Общественное достояние, Wikimedia Commons.
Свои сервисы можно закрыть и без большой команды
Своя крупная служба безопасности есть не у каждой компании. Но часть мер реально внедрить и на единственном сервере, и силами небольшой команды.
- Проверьте всё, что доступно из интернета. Началом атаки стала оплошность в конфигурации сервиса, выставленного наружу. Подобные промахи агент находит и быстрее, и внимательнее человека. Что попадается чаще всего: панель администратора без защиты, база или Redis без пароля, API Docker, видный снаружи, включённая отладка на боевом сайте, каталог
.gitв корне. Пройдитесь по своим адресам сканером снаружи и прикройте лишнее. - Сократите окно реакции. Когда тревоги разбирают раз в сутки, агент завершит дело раньше, чем кто-то их откроет. Для самых тяжёлых событий заведите автоматику: блокировка учётной записи, отключение узла от сети, остановка сервиса.
- Ловите всплески активности. Темп выдаёт агента с головой: десятки свежих процессов за минуту, новые скрипты во временных каталогах, установка пакетов на боевой машине, где руками их не ставят. Нехитрое условие «от одной учётки пришло больше N команд за минуту» срабатывает тут надёжнее замысловатых сигнатур.
- Расставьте приманки. Агент читает подряд всё, что попадётся, и тут же пускает находки в дело. Фальшивый ключ доступа или пароль в неиспользуемом конфиге сработает сигнализацией: как только им кто-то воспользуется, значит, в сети чужой.
- Разделите сеть на сегменты. Если за три часа задеты больше десяти узлов, внутри почти ничто не мешало прыгать с машины на машину. Чем меньше узлов видят друг друга без надобности, тем медленнее развивается атака и тем выше шанс её поймать.
- Уберите секреты из файлов. Пароли в
.env, ключи в истории shell, токены в скриптах: всё это агент выудит за секунды. Держите такое в менеджере секретов и меняйте по расписанию. - Держите журналы отдельно от атакуемых машин. Логи, оставленные на том же сервере, атакующий просто сотрёт. Уводите их на отдельный хост, иначе расследовать будет нечего.
Быстро осмотреть сервер на Linux помогут несколько команд. Расследование они не заменят, зато покажут, не завелось ли на машине чего-то нового.
# Скрипты, изменённые за последние сутки (кроме домашних каталогов)find / -xdev \( -path /proc -o -path /sys -o -path /home \) -prune -o \-type f \( -name '*.sh' -o -name '*.py' -o -name '*.pl' \) -mtime -1 -print 2>/dev/null# Что лежит во временных каталогах, свежее сверхуls -lat /tmp /var/tmp /dev/shm | head -n 30# Пакеты, установленные через apt за последние дниgrep -h ' install ' /var/log/dpkg.log | tail -n 20# Библиотеки Python, появившиеся за три дняfind / -xdev -type d -name '*.dist-info' -mtime -3 2>/dev/null | head -n 20# Входы по SSH за суткиjournalctl -u ssh -u sshd --since '24 hours ago' | grep -E 'Accepted|Failed' | tail -n 30Заметили в выводе то, чего сами не ставили и не запускали? Это повод копать глубже, а не сносить находку на месте: для разбора она ещё пригодится.
Дальше будет быстрее, и это уже видно
Пока случай PT единственный, и описан он с оговорками. Однако вектор ясен. Модели пишут и правят код быстрее человека, агенты тянут длинные цепочки действий, а просчёты в конфигурациях сервисов остались на месте. Сойдутся эти три обстоятельства вместе, и на взлом уйдут часы вместо недель.
Радует другое: агенту не требуется ничего изобретать. Ему попадаются те же незакрытые панели, пароли в файлах и плоская сеть, что и человеку, только проделывает он это шустрее. Значит, и оборона держится на прежних скучных вещах, о которых твердят который год. Отличие одно: цена отсрочки выросла.
Источники: сообщение Positive Technologies от 2 ноября 2026 года в пересказе «Газеты.Ru», SecurityLab, Lenta.ru, Life.ru и TRT; комментарий Дениса Гойденко из «Газеты.Ru» и CISOCLUB. Про испытания Standoff и отчёт Wiz писал SecurityLab. Про кампанию с Claude есть отчёт Anthropic, ноябрь 2025 года. Команды проверки я собрал сам, они для Debian и Ubuntu.
Rabotaem!



0 active users